



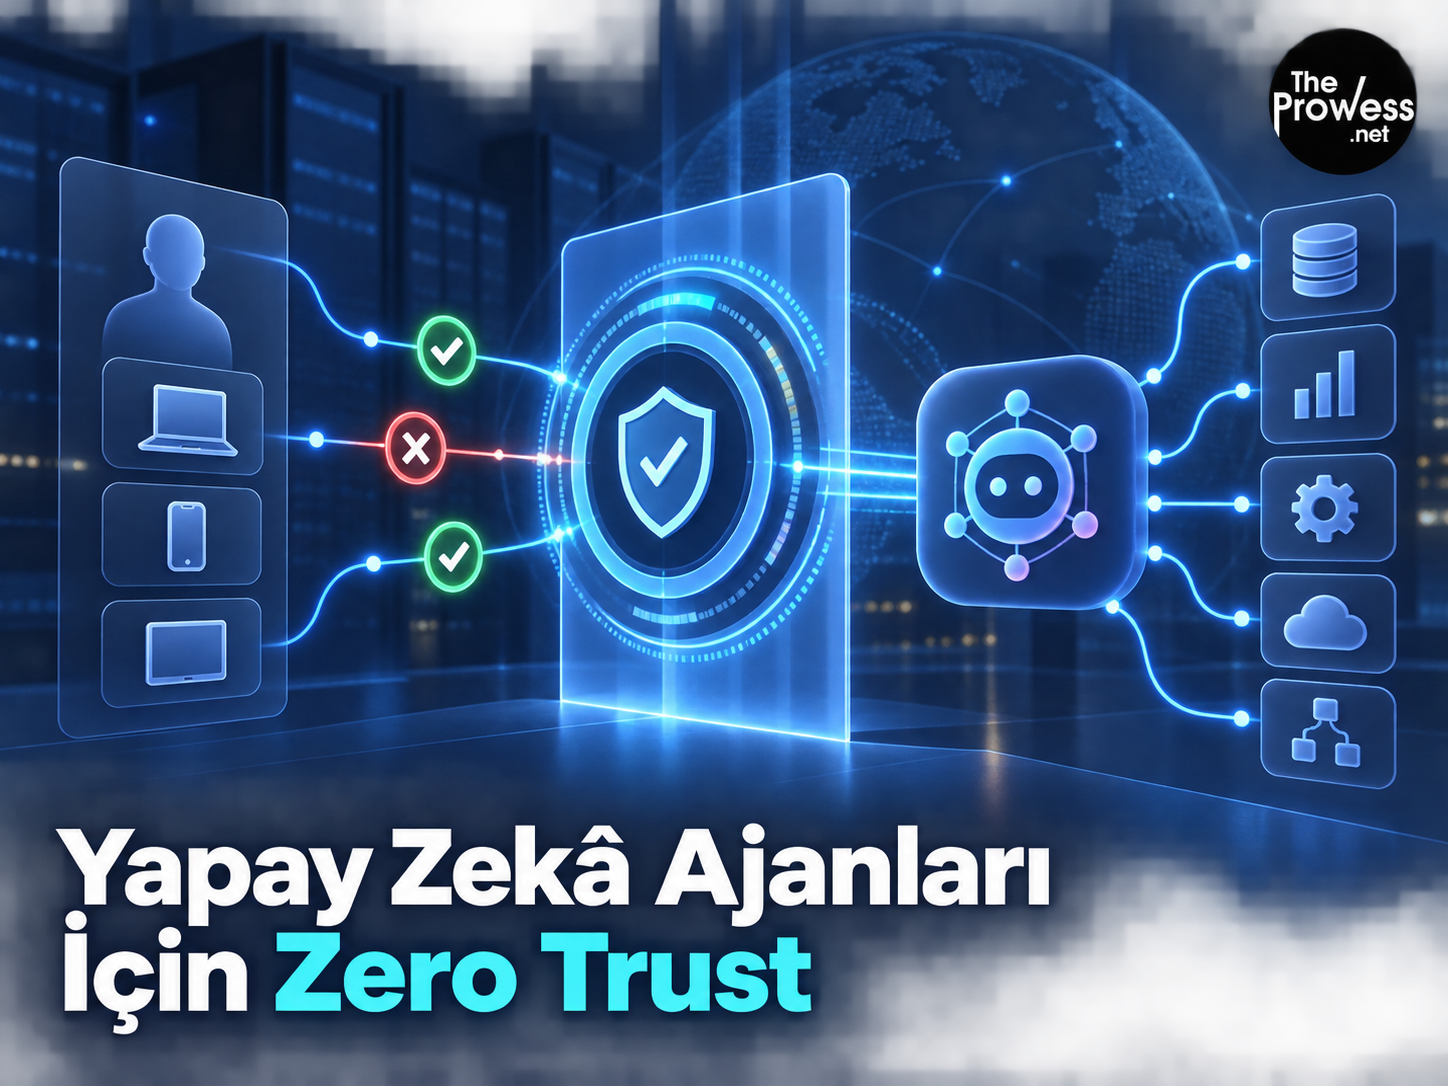
İnceleme | Yapay zekâ ajanları kurumsal verilere erişip uygulamalarda işlem yapmaya başladıkça güvenliğin kapsamı da değişiyor. Kullanıcının kimliğini doğrulamak artık yeterli değil; ajanın kim adına çalıştığı, hangi veriye eriştiği, ne yapmaya yetkili olduğu ve ürettiği çıktının nasıl denetleneceği de belirlenmek zorunda.
Zero Trust yaklaşımı bugüne kadar ağırlıklı olarak kullanıcıları, cihazları, uygulamaları ve ağ bağlantılarını denetlemek için kullanıldı. Temel ilke basitti: Sisteme bağlanan hiçbir kullanıcıya veya cihaza başlangıçta güvenme, her erişim talebini kimlik, yetki ve bağlam üzerinden doğrula.
Yapay zekâ ajanlarının kurumsal sistemlerde yaygınlaşması ise bu güvenlik modeline yeni bir aktör ekliyor. Çünkü ajanlar yalnızca kullanıcının sorularını yanıtlamıyor; kurumsal verileri okuyabiliyor, uygulamalar arasında bilgi taşıyabiliyor, rapor hazırlayabiliyor ve kendilerine verilen yetkiler kapsamında işlem başlatabiliyor.
Bu değişim, Zero Trust’ın temel prensiplerini geçersiz kılmıyor. Ancak güvenlik çemberinin insanlardan ve cihazlardan yapay zekâ ajanlarına, istemlere, model çıktılarına ve API bağlantılarına kadar genişletilmesini gerektiriyor.
Bir Yapay Zekâ Ajanının Kimliği Var mı?
Bir çalışan kurumsal sisteme bağlandığında kimliği, görevi ve yetkileri önceden tanımlanır. Kullanıcının hangi müşteri kayıtlarını görebileceği, hangi işlemleri gerçekleştirebileceği ve hangi verilere erişemeyeceği belirlenebilir.
Yapay zekâ ajanları için de benzer bir kimlik ve yetki yapısına ihtiyaç bulunuyor. Ancak burada sorun daha karmaşık. Ajan, bir kullanıcı adına çalışabileceği gibi belirli bir süreç veya uygulama adına da hareket edebilir. Aynı ajan farklı görevlerde farklı verilere ve sistemlere erişebilir.
Bu nedenle yalnızca ajanın sisteme giriş yapmasına izin vermek yeterli değil. Her işlemde şu soruların yanıtlanması gerekiyor:
- Ajan kim adına hareket ediyor?
- Hangi görevi yerine getirmesi istendi?
- Hangi verilere erişmesine izin verildi?
- Hangi uygulamalarda işlem yapabilir?
- İşlemi doğrudan mı gerçekleştirecek, yoksa insan onayı mı isteyecek?
- Gerçekleştirdiği işlem daha sonra denetlenebilecek mi?
Bu sorular yanıtlanmadan verilen geniş yetkiler, yapay zekâ ajanlarını kurumsal sistemlerde yeni bir güvenlik açığına dönüştürebilir.
En Az Yetki İlkesi Ajanlar İçin de Geçerli
Yapay zekâ ajanları yalnızca görevlerini tamamlamak için gerekli olan verilere ve fonksiyonlara erişebilmelidir. Bir satış ajanının müşteri geçmişini incelemesi gerekebilir; ancak aynı ajanın bordro verilerine veya şirketin kaynak koduna erişmesine ihtiyaç yoktur.
Benzer şekilde bir satın alma ajanı tedarikçi tekliflerini karşılaştırabilir ve sipariş önerisi hazırlayabilir. Fakat belirli bir tutarın üzerindeki siparişi insan onayı olmadan oluşturması kurum açısından kabul edilemeyecek bir risk doğurabilir.
Bu nedenle ajan yetkileri yalnızca uygulama düzeyinde değil; veri, işlem, tutar, zaman ve bağlam düzeyinde de sınırlandırılmalıdır. Yetkilendirme kararı, ajanın hangi görevi yerine getirdiğine göre her işlemde yeniden değerlendirilmelidir.
Zero Trust’ın “asla güvenme, daima doğrula” ilkesi, ajanlar söz konusu olduğunda “her eylemi amacı ve bağlamıyla birlikte doğrula” biçiminde genişliyor.
 Tehdit Yalnızca Dışarıdan Gelmiyor
Yapay zekâ güvenliğinde en görünür risklerden biri, çalışanların kurumsal bilgileri onaylanmamış yapay zekâ araçlarıyla paylaşması.
Bir yazılımcının kaynak kodunu ücretsiz bir sohbet uygulamasına yapıştırması, bir çalışanın müşteri sözleşmesini doğrulanmamış bir özetleme aracına yüklemesi veya finansal verilerin genel kullanıma açık bir modele aktarılması, kötü niyet bulunmasa bile veri sızıntısına neden olabilir.
Financial Express’in 20 Eylül 2026 tarihli analizinde Persistent Systems CIO’su Debashis Singh, yapay zekâyla ilişkili veri sızıntılarının önemli bölümünün karmaşık saldırılardan değil, bu tür dikkatsiz kullanımlardan kaynaklandığına dikkat çekiyor.
Analize göre şirket; kişisel bilgiler, kaynak kodları, finansal veriler ve fikrî mülkiyet gibi veri türlerini sınıflandırıyor ve hangi bilgilerin yapay zekâ sistemleri tarafından işlenebileceğini belirleyen yönetişim politikaları uyguluyor. İstem enjeksiyonu, veri sızıntısı, model manipülasyonu ve yetkisiz bilgi erişimi gibi risklere karşı yapay zekâya özgü güvenlik testleri de gerçekleştiriliyor.
Bu örnek, yapay zekâ güvenliğinin yalnızca siber saldırıları engellemekten ibaret olmadığını gösteriyor. Kurum içindeki yapay zekâ kullanımının da görünür, sınırlı ve denetlenebilir hâle getirilmesi gerekiyor.
İstemler ve Model Çıktıları Yeni Saldırı Yüzeyi
Geleneksel güvenlik araçları çoğunlukla kullanıcı kimliğini, cihazı, ağı ve uygulamaya erişimi kontrol ediyor. Yapay zekâ ajanlarında ise istemler ve model çıktıları da güvenlik zincirinin parçası hâline geliyor.
Bir kullanıcı ajana doğrudan zararlı bir komut verebilir. Daha önemlisi, ajanın okuduğu bir e-posta, internet sayfası veya belge içinde saklanan talimatlar ajanı yetkisi dışında hareket etmeye yönlendirebilir. “Prompt injection” olarak tanımlanan bu yöntem, özellikle dış kaynaklardan bilgi alan ve kurumsal sistemlerde işlem yapabilen ajanlar açısından risk oluşturuyor.
Modelin ürettiği çıktı da otomatik olarak güvenilir kabul edilmemeli. Yanlış, manipüle edilmiş veya kurum politikalarına aykırı bir çıktı başka bir sisteme aktarıldığında hata, veri kaybı veya yetkisiz işlem ortaya çıkabilir.
Bu nedenle kurumsal sistemler ile dış yapay zekâ modelleri arasında istemleri, verileri ve çıktıları kontrol eden güvenlik katmanlarına ihtiyaç bulunuyor. Hassas veri tespiti, içerik filtreleme, API kullanım sınırları, işlem kayıtları ve şüpheli davranışların izlenmesi bu yapının parçaları arasında yer alıyor.
ERP ve CRM’de Risk Neden Daha Büyük?
Yapay zekâ ajanları ERP, CRM, insan kaynakları, üretim ve tedarik zinciri uygulamalarına bağlandığında sorun yalnızca bilgi gizliliği olmaktan çıkıyor. Çünkü bu sistemler şirket adına gerçek işlemler gerçekleştiriyor.
Bir satış ajanı müşteri kayıtlarını değiştirebilir, satın alma ajanı sipariş açabilir, finans ajanı ödeme süreci başlatabilir veya üretim ajanı planlamaya müdahale edebilir. Hatalı bir öneri insan tarafından fark edilebilir; fakat hatalı önerinin otomatik olarak işleme dönüşmesi operasyonel ve finansal sonuçlar doğurabilir.
Bu nedenle kurumsal uygulamalara bağlanan ajanların:
- Ayrı bir dijital kimlikle tanımlanması,
- Görev bazında yetkilendirilmesi,
- Hassas işlemlerde insan onayı istemesi,
- Erişim ve işlem kayıtlarının tutulması,
- Olağan dışı davranışlarının izlenmesi,
- Gerektiğinde yetkilerinin anında durdurulabilmesi gerekiyor.
Buradaki temel ayrım, yapay zekâ asistanı ile otonom ajan arasındaki farktan kaynaklanıyor. Asistan kullanıcıya bilgi ve öneri sunarken nihai işlemi insan gerçekleştirir. Ajan ise belirli koşullarda uygulamalarda doğrudan işlem yapabilir. Yetki arttıkça güvenlik ve yönetişim ihtiyacı da büyür.
Ajanın Yetkisi Görevi Bittiğinde Sona Eriyor mu?
Yapay zekâ ajanlarının güvenliği yalnızca ilk yetkilendirme aşamasında ele alınmamalı. Ajanın oluşturulmasından görevden kaldırılmasına kadar bütün yaşam döngüsü yönetilmeli.
Belirli bir proje, kullanıcı veya süreç için oluşturulan ajanın görevi sona erdiğinde erişim yetkilerinin de kaldırılması gerekir. Aksi durumda kullanılmayan ancak kurumsal sistemlere erişmeye devam eden ajanlar, görünmeyen bir güvenlik riski oluşturabilir.
Kurumların hangi ajanların aktif olduğunu, kim adına çalıştığını, hangi sistemlere bağlandığını ve en son ne zaman işlem yaptığını izleyebilmesi gerekiyor. İnsan çalışanlarda uygulanan işe giriş, görev değişikliği ve işten ayrılma kontrollerinin benzerleri dijital ajanlar için de tasarlanmalı.
Yapay Zekâ Güvenliği Bir Teknoloji Projesi Değil
Financial Express’in analizinde büyük bilgi teknolojileri hizmet şirketlerinin Zero Trust yaklaşımını sürekli tehdit izleme, erişim kontrolü, veri koruma, çalışan eğitimi ve yapay zekâ yönetişimiyle birlikte ele aldığı aktarılıyor.
Bu örneklerin ortak noktası, yapay zekâ güvenliğinin yalnızca yeni bir güvenlik yazılımı satın alınarak çözülemeyeceğini göstermesi. Güvenlik teknolojilerinin yanında veri sınıflandırması, rol ve yetki yönetimi, süreç tasarımı, çalışan eğitimi ve insan onay mekanizmalarının da birlikte ele alınması gerekiyor.
Kurumların yapay zekâ ajanlarını kullanmaya başlamadan önce süreçlerini ve verilerini gözden geçirmesi bu nedenle önem taşıyor. Yetkileri belirsiz, verisi sınıflandırılmamış ve süreçleri kontrol noktalarına ayrılmamış bir işletmede ajan kullanımı mevcut sorunları azaltmak yerine hızlandırabilir.
Zero Trust’tan “Agentic Zero Trust”a mı?
Henüz üzerinde uzlaşılmış, bağımsız bir “Agentic Zero Trust” standardından söz etmek için erken. Ancak gelişen yaklaşımın yönü açık: Güvenlik mimarisi artık yalnızca insan kullanıcıların ve cihazların kimliğini değil, yapay zekâ ajanlarının kimliğini, amacını, yetkisini ve davranışını da denetlemek zorunda.
Geleceğin kurumsal güvenlik sorusu yalnızca “Bu kullanıcı kim?” olmayacak. Bunun yanında şu sorular da sorulacak:
Bu ajan kim adına çalışıyor? Hangi amaçla hareket ediyor? Hangi veriyi kullanıyor? Ne yapmaya yetkili? Yaptığı işlem nasıl durdurulabilir ve nasıl denetlenebilir?
Yapay zekâ ajanları kurumsal sistemlerin yeni kullanıcıları hâline gelirken Zero Trust ortadan kalkmıyor. Tam tersine, insanlardan uygulamalara ve ajanlara uzanan daha geniş bir güven ve yönetişim modeline dönüşüyor.
Bu inceleme; Financial Express’in 20 Eylül 2026 tarihli analizi, NIST’in Zero Trust mimarisi ve CISA’nın Zero Trust olgunluk modeli esas alınarak hazırlanmıştır.
İlgili Linkler: